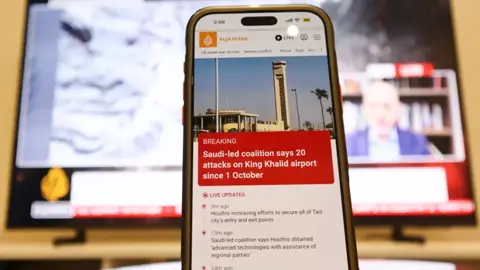
সিটিজেন ল্যাবের প্রতিবেদনে আল-জাজিরা ডিভাইসে নজরদারিতে ডিসকভার-টেকের সহায়তার অভিযোগ
টরন্টো বিশ্ববিদ্যালয়ের গবেষণাপ্রতিষ্ঠান সিটিজেন ল্যাব বৃহস্পতিবার প্রকাশিত প্রতিবেদনে জানিয়েছে, বিজ্ঞাপনের মাধ্যমে আল-জাজিরা ও অন্যান্য প্রতিষ্ঠানের ব্যবহৃত বহু ডিভাইসে গোপনে ক্ষতিকর নজরদারি সফটওয়্যার ঢোকানো হয়েছে। আল-জাজিরার নিজস্ব তদন্তের সূত্র ধরে চালানো অনুসন্ধানে সফটওয়্যারটি ইসরাইলি প্রতিষ্ঠান ক্যান্ডিরুর তৈরি বলে শনাক্ত করা হয়। প্রতিবেদনে ইসরাইলি বিজ্ঞাপনপ্রযুক্তি প্রতিষ্ঠান ডিসকভার-টেকের সহায়তার কথাও বলা হয়েছে।
প্রতিবেদন অনুযায়ী, এটি ছিল ‘জিরো-ক্লিক’ হামলা; ব্যবহারকারীকে কোনো লিংকে ক্লিক বা ফাইল ডাউনলোড করতে হয়নি। আক্রান্ত বিজ্ঞাপন ডিভাইসে দেখা দিলেই সফটওয়্যার প্রবেশ করতে পারত। এটি ফাইল, নথি, ব্রাউজার কুকি, বুকমার্ক ও সংরক্ষিত প্রবেশসংক্রান্ত তথ্য সংগ্রহের পাশাপাশি ই-মেইল ও বার্তা হাতিয়ে নিতে সক্ষম। কিবোর্ডের লেখা রেকর্ড, পর্দার ছবি তোলা এবং মাইক্রোফোন ও ওয়েবক্যামের মাধ্যমে তথ্য সংগ্রহও সম্ভব।
আল-জাজিরার প্রযুক্তি দল ২০২৪ সালে কয়েকজন সাংবাদিকের ডিভাইসে অস্বাভাবিক কার্যক্রম প্রথম শনাক্ত করে; ২০২৫ সালেও তা চলতে থাকে। প্রতিষ্ঠানটি কর্মীদের লক্ষ্য করে হামলার নিন্দা জানিয়ে একে সংবাদমাধ্যমের স্বাধীনতার ওপর আঘাত বলেছে এবং দায়ীদের জবাবদিহির আহ্বান জানিয়েছে। কনফিয়্যান্টের পৃথক প্রতিবেদনে পেন্টাগন, আইএইএ ও আন্তর্জাতিক অপরাধ আদালতের গুরুত্বপূর্ণ নেটওয়ার্কেও ডিসকভার-টেকের কিছু বিজ্ঞাপন দেখা যাওয়ার কথা বলা হয়েছে।